A discussão sobre uma Lei Geral de Cibersegurança ganhou espaço no 5º Encontro de Encarregados de Dados Pessoais das Instituições de Ensino Superior, realizado no Rio de Janeiro. Durante o evento, foram apresentados pontos do anteprojeto elaborado pelo Comitê Nacional de Cibersegurança (CNCiber), que prevê novas obrigações de segurança digital e pode alcançar diretamente universidades e outras instituições de ensino.
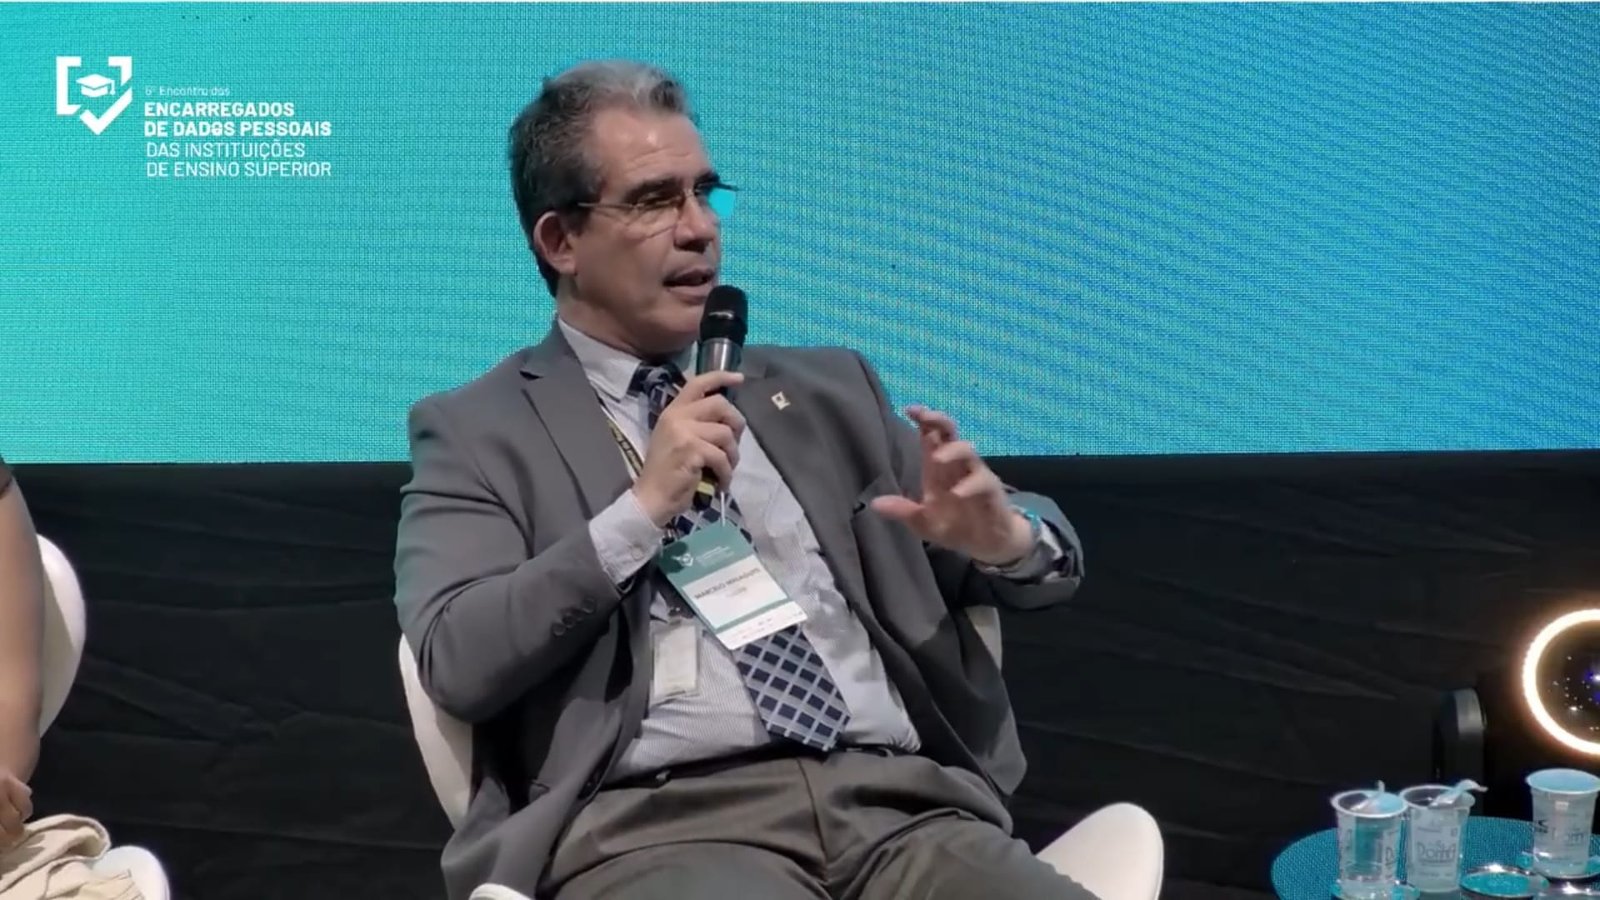
Marcelo Malaguti, assessor especial de cibersegurança do Gabinete de Segurança Institucional (GSI) e secretário-executivo do CNCiber, apresentou aspectos da proposta e destacou que suas manifestações no painel eram pessoais, sem representar oficialmente o GSI ou o comitê. Segundo ele, existem discussões com o Senado sobre uma possível convergência entre o anteprojeto elaborado pelo CNCiber e propostas legislativas que tratam do tema.
A minuta inclui a educação entre os setores considerados essenciais, abrangendo instituições públicas e privadas de ensino fundamental, médio e superior, além de hospitais universitários e centros de pesquisa. Caso as disposições avancem para uma futura legislação, organizações enquadradas nas regras poderão ter de adotar estruturas mais formais de governança de cibersegurança.
Entre as medidas previstas estão avaliação contínua de riscos, proteção de ativos, controle de acesso, planos de resposta a incidentes, continuidade de negócios e treinamento. A proposta também prevê a indicação de um responsável por cibersegurança ligado à alta administração, aproximando as decisões sobre segurança digital do nível estratégico das organizações.
Outro ponto em discussão é a criação do Centro Nacional de Cibersegurança (CENCiber), que teria atribuições relacionadas à prevenção, monitoramento e resposta a incidentes, além da emissão de alertas e recomendações sobre ameaças e vulnerabilidades. O anteprojeto ainda pode sofrer mudanças antes de eventualmente se transformar em uma proposta legislativa definitiva.
Durante o encontro, a responsabilização da alta administração apareceu como um dos principais pontos do debate. A avaliação apresentada é que ataques e vazamentos não podem ser tratados exclusivamente como problemas das equipes de tecnologia. Organizações precisam estabelecer previamente responsabilidades, procedimentos de resposta e planos de continuidade para situações em que sistemas críticos fiquem indisponíveis.
Exercícios de simulação de incidentes também foram apontados como uma ferramenta para identificar dependências e falhas antes de uma crise real. Os cenários podem envolver indisponibilidade de sistemas financeiros, hospitais, universidades e infraestruturas de energia, obrigando gestores a definir como a organização continuará funcionando durante um ataque.
Essa integração entre gestão e segurança também aparece no Programa de Privacidade e Segurança da Informação (PPSI 2.0), em vigor desde janeiro de 2026 na administração pública federal. O programa estabelece controles relacionados a inventário de dados, gestão de riscos, resposta a incidentes, capacitação e definição de responsabilidades, aproximando as políticas de segurança da informação das exigências de proteção de dados.
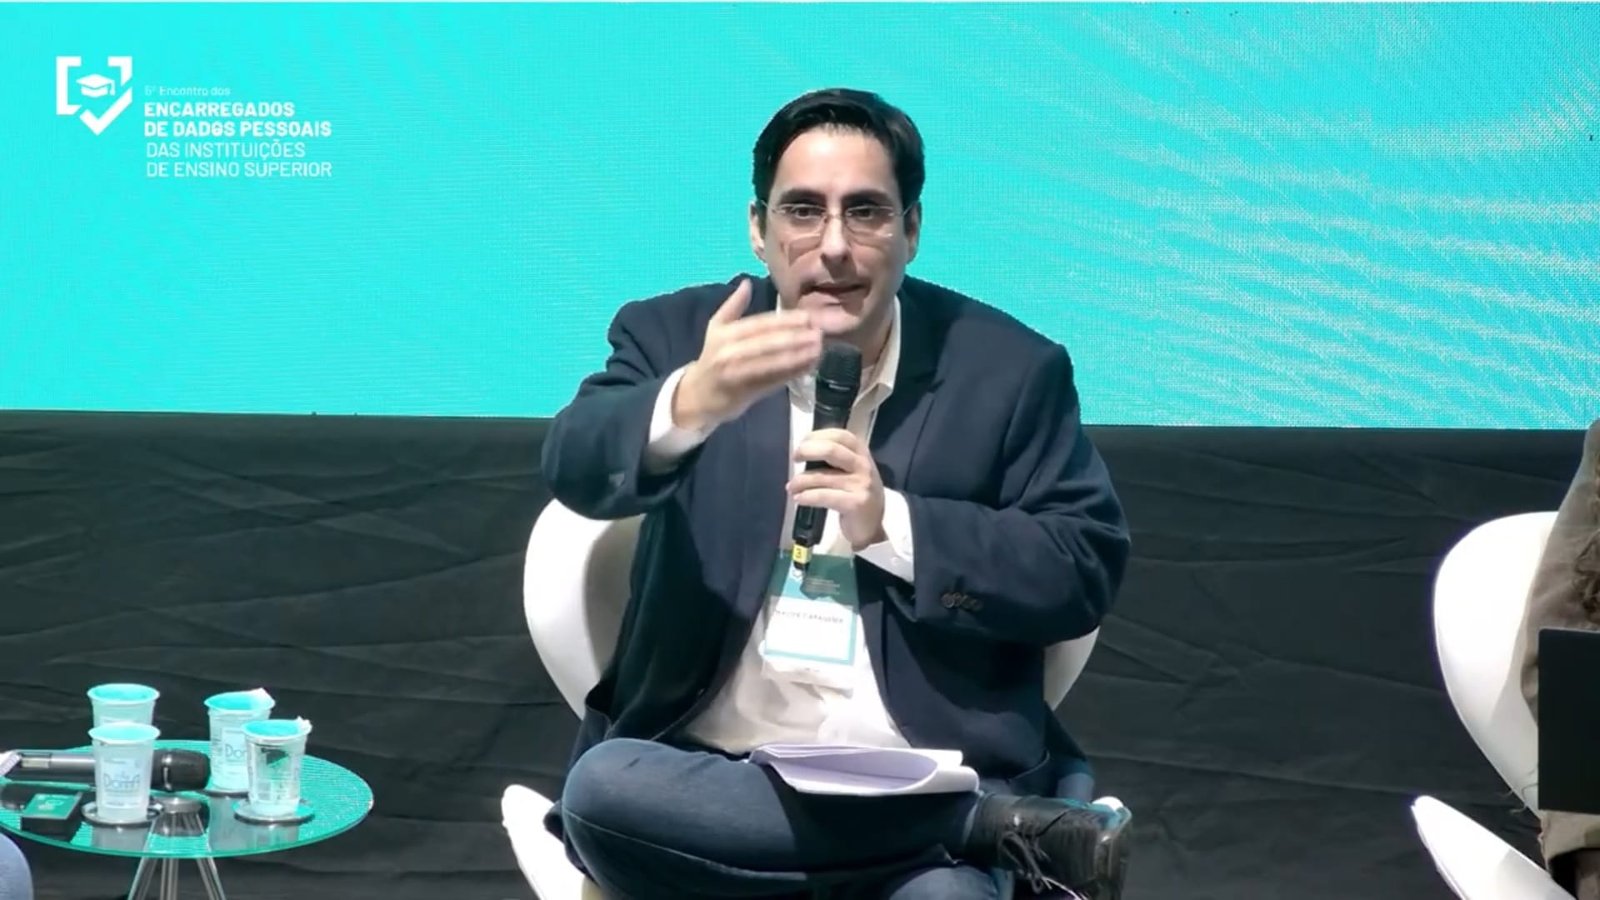
A relação entre segurança e proteção de dados também foi abordada pelo Advogado,Walter Capanema, Diretor de Inovação e Ensino na Smart3 Consultoria e Treinamento. Em sua apresentação, ele discutiu medidas que podem ser adotadas para reduzir a exposição de informações pessoais, como pseudonimização, anonimização, restrição de acesso e desindexação. Capanema também destacou a importância de separar as diferentes operações de tratamento de dados e avaliar cada uma delas de acordo com sua finalidade e com as obrigações legais aplicáveis.
De acordo com Capanema, a Lei Geral de Proteção de Dados não garante ao titular poder absoluto para determinar a exclusão ou impedir o tratamento de seus dados pessoais. Para o advogado e professor Walter Capanema, cada solicitação deve ser analisada considerando finalidade, necessidade, proporcionalidade e as demais normas aplicáveis. “A resposta nunca é binária, sim ou não”, afirmou. Em vez de simplesmente aceitar ou rejeitar um pedido, instituições podem recorrer a soluções intermediárias, como pseudonimização, restrição da publicidade ou desindexação.
O Advogado exemplificou com o caso de um ex-aluno que pede a retirada da internet de uma decisão que registra sua reprovação. A instituição pode precisar conservar o processo e identificar internamente o estudante, mas isso não significa que seu nome precise permanecer exposto publicamente ou facilmente localizado nos mecanismos de busca. A saída pode ser preservar o documento e limitar a identificação do titular, conciliando publicidade e proteção de dados. Ele também alertou contra termos genéricos de consentimento, que podem ser considerados nulos pela própria LGPD.
A recomendação dele é que cada pedido seja decomposto: qual dado está envolvido, qual tratamento é questionado, qual sua finalidade e base jurídica, por quanto tempo precisa ser mantido e se existe alternativa menos invasiva. Capanema citou a biometria facial como exemplo de tecnologia que não deveria ser adotada automaticamente quando outro mecanismo puder cumprir a mesma função. “Existe solução menos invasiva que preserve a mesma finalidade?” resumiu. Para ele, a LGPD é uma “conquista civilizatória” justamente por exigir esse equilíbrio entre o poder das instituições e a proteção do cidadão.
A privacidade entrou na parte final das discussões com uma atualização da Agência Nacional de Proteção de Dados (ANPD). Rodrigo Santana dos Santos, coordenador-geral de Planejamento e Análise Regulatória da Agência, informou que a proposta de regulamentação dos direitos dos titulares previstos na Lei Geral de Proteção de Dados (LGPD) está no Conselho Diretor e deverá seguir para consulta pública após a aprovação dessa etapa.
A futura regulamentação deverá detalhar procedimentos relacionados a direitos como acesso, correção, eliminação e portabilidade de dados, além de questões envolvendo decisões automatizadas. Também foram discutidas dificuldades encontradas pelos cidadãos para exercer esses direitos quando empresas e órgãos públicos mantêm canais complexos ou pouco acessíveis.
O uso de biometria e reconhecimento facial apareceu nesse contexto, principalmente em instituições de ensino. O debate abordou a necessidade de avaliar se a coleta desses dados é realmente necessária para determinadas atividades e se existem alternativas menos invasivas, especialmente quando o tratamento envolve crianças e adolescentes.
As discussões mostram uma aproximação cada vez maior entre cibersegurança, proteção de dados e governança. Enquanto a proposta de uma legislação nacional de cibersegurança ainda passa por discussões, a administração pública já enfrenta novas exigências de segurança e privacidade, ao mesmo tempo em que a ANPD prepara regras mais detalhadas sobre como organizações deverão atender os direitos dos titulares de dados.
O 5º Encontro e Encarregados de Dados Pessoais das Instituições de Ensino Superior foi realizado com apoio institucional do Instituto de Matemática Pura e Aplicada; e da Rede Nacional de Ensino e Pesquisa (RNP).