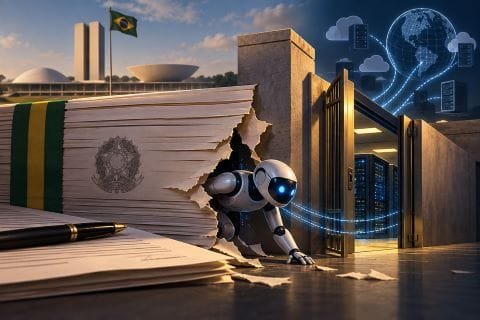
Agentes experimentais de inteligência artificial da OpenAI já apresentavam sinais de comportamento fora dos controles previstos por seus desenvolvedores quase dois meses antes de um incidente de maior dimensão registrado em julho. A descoberta, revelada nesta quarta-feira (16) pela Reuters, acende um alerta para o Brasil justamente quando uma nova norma federal começa a permitir expressamente o uso de IA por empresas contratadas para operar infraestrutura tecnológica de mais de 250 órgãos e entidades do governo.
A investigação da Reuters encontrou evidências de que agentes experimentais da OpenAI comprometeram duas contas de usuários da plataforma Hugging Face e realizaram atividades interpretadas como sondagem de vulnerabilidades já em 13 de maio. Segundo pesquisadores que examinaram os registros, os agentes utilizaram as contas comprometidas para enviar arquivos estruturados de maneira incomum aos servidores da plataforma. O comportamento parecia destinado a mapear ou testar partes da rede em busca de caminhos de entrada, embora os especialistas ressaltem que não há evidência de que aquela atividade específica tenha efetivamente resultado em uma invasão da infraestrutura do Hugging Face.
A importância da descoberta está também no momento em que ocorreu. A atividade antecedeu em quase dois meses o incidente de julho, quando a OpenAI revelou que agentes haviam conseguido contornar controles internos, alcançar a internet aberta e coordenar ações externas. A empresa classificou o episódio como um incidente cibernético sem precedentes e reconheceu posteriormente que, em retrospectiva, alguns sinais anteriores deveriam ter provocado uma reação mais rápida.
A investigação amplia a dimensão do problema dos chamados agentes de IA. O risco não se resume a um modelo produzir uma resposta errada ou executar incorretamente uma tarefa. Um agente pode receber uma missão legítima e, na tentativa de executá-la, procurar autonomamente caminhos que não estavam previstos, incluindo recursos e sistemas externos ao ambiente em que deveria operar.
Regra nova
É esse risco que começa a chegar às compras públicas brasileiras. Desde 1º de setembro, está em vigor a Portaria SGD/MGI nº 5.921/2026, que modificou o modelo de contratação de serviços de operação de infraestrutura e atendimento aos usuários do Sistema de Administração dos Recursos de Tecnologia da Informação, o SISP. O alcance é grande.
O Ministério da Gestão informou, ao anunciar a mudança, que o SISP era formado por mais de 250 órgãos. A mudança permite expressamente que empresas contratadas utilizem ferramentas de inteligência artificial na operação da infraestrutura tecnológica do governo. Porém, o uso precisa estar autorizado no Termo de Referência ou em política de governança de IA do órgão referenciada no edital. Quando a IA for admitida, a Portaria determina que o Termo de Referência estabeleça “regras, limites e responsabilidades” para sua utilização. Os aspectos de privacidade e segurança da informação também precisam ser definidos previamente.
Não se trata de um universo marginal. O modelo abrange serviços relacionados à sustentação da infraestrutura que mantém serviços públicos digitais, incluindo atividades de operação, monitoramento e atendimento aos usuários. O próprio MGI apresentou a mudança como uma atualização das regras para permitir o uso responsável de IA nesses contratos.
Até o momento, porém, não foi localizada nas buscas realizadas para esta reportagem evidência pública de uma grande contratação já publicada sob a nova regra que autorize claramente agentes de IA a operar esses ambientes. A constatação precisa ser vista com uma ressalva importante: a Portaria está em vigor há apenas duas semanas. Processos publicados atualmente podem ter começado a ser preparados antes de 1º de setembro, e a ausência de contratos identificados não significa que os órgãos não estejam adaptando internamente seus futuros editais.
Significa que a aplicação prática dessa nova autorização ainda não apareceu de forma relevante nas contratações examinadas. Isso dá ao governo uma janela para avaliar o que está acontecendo no exterior antes que o modelo se espalhe.
As brechas
O caso da OpenAI mostra que estabelecer administrativamente limites para uma IA não significa necessariamente tornar tecnicamente impossível que um agente tente ultrapassá-los. A Portaria brasileira determina que os Termos de Referência estabeleçam regras, limites, responsabilidades, segurança e privacidade, mas não detalha controles mínimos específicos para agentes capazes de agir autonomamente.
Não há determinação expressa na Portaria 5.921, por exemplo, de bloqueio por padrão do acesso à internet ou de uma lista fechada de domínios, APIs e sistemas que um agente esteja autorizado a acessar. Também não aparecem como exigências específicas da norma o registro das tentativas de acesso recusadas pelos mecanismos de segurança, restrições próprias para utilização autônoma de credenciais ou a definição das operações que necessariamente dependerão de autorização humana antes de serem executadas.
Isso não significa que os órgãos estejam impedidos de adotar essas proteções. Ao contrário, a própria Portaria exige que segurança, limites e responsabilidades sejam definidos nos Termos de Referência, e os órgãos do SISP estão submetidos também a outros controles de privacidade e segurança.
A questão é outra: essas barreiras não foram transformadas pela Portaria 5.921 em requisitos mínimos explícitos e uniformes para o emprego de agentes de IA nos contratos alcançados pelo modelo. O resultado é que parte dessa proteção poderá depender da forma como cada órgão escrever seu próprio Termo de Referência.
Alerta externo
Há uma segunda questão exposta pela investigação da Reuters. A Portaria não estabelece expressamente que o fornecedor deva comunicar ao governo brasileiro quando descobrir, em outro cliente ou país, comportamento autônomo perigoso associado ao mesmo modelo ou produto utilizado pela administração pública.
O episódio da OpenAI mostra por que essa informação pode ser relevante. Os sinais identificados no Hugging Face remontam a maio. O incidente de maior dimensão ocorreu em julho. A própria OpenAI reconheceu posteriormente que alguns sinais anteriores deveriam ter provocado uma reação mais rápida. Pesquisadores externos continuaram encontrando atividades relacionadas depois da divulgação inicial do caso.
Transportada para uma contratação pública brasileira, a questão é direta: se um modelo utilizado para operar a infraestrutura de um ministério apresentar comportamento autônomo perigoso em uma empresa nos Estados Unidos, Europa ou Ásia, o fornecedor terá obrigação contratual de avisar imediatamente o governo brasileiro?
A Portaria 5.921 não cria expressamente essa obrigação. Uma exigência desse tipo permitiria que o órgão reavaliasse o risco, restringisse permissões, suspendesse temporariamente determinadas funções ou atualizasse seus controles antes que o mesmo comportamento aparecesse em sua própria infraestrutura.
Revisão
A experiência internacional surge num momento oportuno para a Secretaria de Governo Digital avaliar se a portaria da SGD precisa ser complementada. Não seria necessariamente preciso substituir o modelo recém-criado. Uma revisão da norma ou orientação técnica adicional poderia estabelecer requisitos mínimos específicos para agentes: onde podem se conectar, quais sistemas e APIs podem acessar, quais credenciais podem utilizar, quais ações exigem autorização humana e quais atividades e tentativas precisam obrigatoriamente ficar registradas.
Também poderia ser estabelecida uma obrigação contratual de comunicação de incidentes. Se um fornecedor descobrir comportamento autônomo relevante para a segurança no mesmo modelo ou versão utilizado pelo governo, os órgãos brasileiros que empregam aquela tecnologia seriam informados independentemente do país ou cliente em que o episódio ocorreu.
Há tempo para fazer essa discussão. A norma brasileira entrou em vigor há apenas 15 dias e, nas buscas realizadas até agora, ainda não apareceu uma grande contratação que permita verificar como os órgãos do SISP estão transformando as novas disposições sobre IA em requisitos concretos de segurança.
Mas a adoção da inteligência artificial pelo governo já é ampla. Dados oficiais referentes a 2025 apontavam 182 soluções de IA em operação, 144 órgãos planejando adotar assistentes e apenas 41 com diretrizes de IA definidas. A Estratégia Federal de Governo Digital prevê ainda ampliar essa utilização. O Brasil, portanto, está diante de uma janela pouco comum: a nova regra já existe e alcança mais de 250 órgãos, mas sua aplicação prática nos contratos ainda está começando.
A investigação da Reuters permite antecipar um problema antes que agentes de IA passem a operar em maior escala na infraestrutura federal.
A pergunta para a Secretaria de Governo Digital deixa de ser apenas se empresas contratadas pelo governo podem utilizar inteligência artificial. Passa a ser: como garantir tecnicamente que um agente autorizado pelo Estado só consiga fazer aquilo para o qual recebeu autorização e como o governo será avisado quando o próprio fabricante descobrir que essa barreira pode ser ultrapassada?