Estatal discute uma Dedicated Local Zone no Brasil e quer ampliar controle sobre infraestrutura e administração da nuvem; Wilton Mota espera novo modelo em 2027.
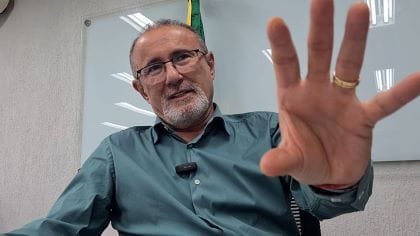
O Serpro negocia com a Amazon Web Services (AWS) uma nova arquitetura de nuvem para ampliar o controle da estatal sobre a infraestrutura instalada no Brasil e reduzir dependências externas da multinacional. Uma das tecnologias que já aparece formalmente nas discussões é a AWS Dedicated Local Zone (DLZ), infraestrutura dedicada a um cliente e instalada em localização definida em conjunto com ele, modelo que interessa ao governo por permitir maior isolamento, residência dos dados no país e personalização dos controles. O presidente do Serpro, Wilton Mota, afirma que espera obter em 2027 uma solução com grau de autonomia semelhante ao de uma tecnologia que a AWS já utiliza para atender o governo americano, inclusive o Departamento de Defesa.
A negociação da DLZ aparece em documentos oficiais. Em 3 de setembro, durante o AWS Summit São Paulo, o diretor de Novos Negócios e Inteligência de TI do Serpro, André Picoli Agatte, participou de um encontro cuja pauta foi “Contrato DLZ SERPRO e futuro da Nuvem Soberana Brasil”. A AWS apresenta as Dedicated Local Zones como uma alternativa voltada, entre outros casos, a governos e setores regulados submetidos a exigências de soberania digital, localização da infraestrutura, residência dos dados e isolamento.
Mota, porém, afirma que o Serpro pretende ir além da presença física dos equipamentos no Brasil. A estatal quer ampliar o controle local sobre a administração da nuvem e reduzir dependências de sistemas externos da AWS. É nesse contexto que o presidente do Serpro cita o que chama de modelo Pentágono. “Eles têm uma tecnologia que eu sei que tem nos Estados Unidos, eles têm no Pentágono”, afirmou.
Ao falar sobre o prazo das negociações, Mota foi mais explícito. Perguntado se a AWS poderia atender ao Serpro em 2027, respondeu: “No modelo que a gente está pedindo, sim. Que é exatamente o modelo Pentágono.”
Mota não identificou pelo nome a tecnologia americana à qual se referia. A documentação pública da AWS mostra, entretanto, que a companhia possui infraestruturas específicas para atender cargas classificadas do governo dos Estados Unidos, entre elas a AWS Secret Region, autorizada no Impact Level 6 (IL6) do Departamento de Defesa.
O IL6 é o nível mais elevado previsto pelo padrão de segurança do Pentágono para informações classificadas hospedadas em nuvens comerciais e permite processar dados até o nível Secret. Nesse nível entram informações cuja divulgação não autorizada pode causar danos graves à segurança nacional dos Estados Unidos.
Acima de Secret existe Top Secret, submetido a controles ainda mais rigorosos. Para essas cargas, a AWS mantém outra infraestrutura, a AWS Top Secret Cloud.
A Secret Region ajuda, portanto, a dimensionar tecnicamente a referência feita por Mota, mas não há informação pública, vinda da parte da empresa, de que ela será instalada no Brasil ou de que seja exatamente essa a arquitetura citada pelo presidente do Serpro. O dado documental sobre a negociação brasileira é outro: a Dedicated Local Zone.
DLZ Brasil
Uma Dedicated Local Zone é uma infraestrutura cuja configuração pode ser adaptada a requisitos específicos de segurança, isolamento e soberania. É justamente essa possibilidade de personalização que torna a tecnologia relevante para o Serpro.
Mas uma DLZ, por si só, não significa independência completa da infraestrutura global da Amazon. A própria AWS informa que determinadas ferramentas de gerenciamento, como AWS CloudFormation, Amazon CloudWatch e AWS CloudTrail, podem operar na região AWS que funciona como região-mãe da Dedicated Local Zone.
A questão central da negociação brasileira passa, portanto, pela configuração dessa infraestrutura: quais componentes ficarão no país, onde estará o console de administração, quem terá controle sobre atualizações e quais funções dependerão de conexões externas. São pontos que Mota considera determinantes para definir o grau de soberania de uma nuvem.
Teste AWS
Essa preocupação não é apenas conceitual. Mota afirma que o Serpro já submeteu a configuração da AWS utilizada pela estatal a um teste de dependência externa. “Eu desliguei. Desliguei a conexão, por exemplo, da AWS. Quando eu desliguei caiu. Simplesmente caiu tudo.”
Na entrevista Mota não detalhou qual conexão foi interrompida, nem quais serviços deixaram de funcionar. O relato mostra, porém, por que o Serpro passou a cobrar uma arquitetura com maior autonomia.
Segundo ele, na configuração avaliada pela estatal o console de administração permanece no ambiente da AWS. A equipe do Serpro faz login e opera a infraestrutura, mas essa característica reduz a pontuação da empresa no que ele chama de “gradiente de soberania”.
Nesse modelo de avaliação, manter servidores e dados fisicamente no Brasil é apenas uma parte do problema. Também contam o controle administrativo, as atualizações e a capacidade de manter funções essenciais disponíveis caso a comunicação externa seja interrompida. É esse patamar que o Serpro quer elevar na nova negociação.
Virada AWS
Segundo Mota, a AWS inicialmente resistiu ao desenho de nuvem soberana pretendido pela estatal. Ele relata que, em uma das primeiras reuniões nos Estados Unidos, a companhia demonstrou pouco interesse pela proposta. O Serpro avançou então com outros fornecedores, principalmente a Huawei.
“Eu falei: ‘Agora é o seguinte, não precisa de você não. Os chineses querem’”, contou Mota. Segundo ele, “quando a gente fez com os chineses, eles chamaram para conversa”.
A resistência inicial é relatada pelo presidente do Serpro. Os registros oficiais mostram que, posteriormente, a relação entre as duas empresas se intensificou. Em 23 de julho, Mota recebeu em Brasília uma delegação da AWS. A pauta oficial foi “Formalizar e assinar o Acordo de Cooperação entre AWS e SERPRO no tema de Soberania”. Mota afirma que esse instrumento não representa uma contratação.
“É um acordo mesmo de cooperação, sem dinheiro, sem nada”, explicou. A partir daí, as agendas registram uma sequência de encontros.
Negociação
Em 2 de setembro, Mota recebeu Paulo Cunha, Cristiano Heckert e Gustavo Rattay, da AWS, para discutir iniciativas em andamento, projetos estratégicos e próximos passos da parceria. No dia seguinte, a agenda de Agatte trouxe a referência mais explícita até agora: “Contrato DLZ SERPRO e futuro da Nuvem Soberana Brasil.”
Outras agendas registraram discussões sobre AWS Outposts, tecnologia que já integra a arquitetura utilizada pelo Serpro. Outposts e Dedicated Local Zone são soluções diferentes. O Outposts leva infraestrutura e serviços da Amazon para as instalações do cliente. A DLZ oferece uma infraestrutura dedicada a determinado cliente ou comunidade e permite maior personalização de localização e configuração. As conversas avançaram também nos Estados Unidos.
Em 24 de setembro, Wilton Mota e André Picoli Agatte estiveram na sede mundial da AWS, em Seattle. Pela Amazon participaram Paulo Cunha, Cristiano Heckert, Renata Leite e Gustavo Rattay. A pauta oficial foi fortalecer a parceria estratégica, alinhar projetos e prospectar novas oportunidades de cooperação.
Mota confirmou que as tratativas ocorrem tanto no Brasil quanto diretamente com executivos da companhia no exterior. “Fomos lá fora em várias reuniões. É lá fora e via Brasil. Estou despachando direto com os caras de lá”, afirmou.
Na mesma viagem, Mota e Agatte participaram também de um Executive Briefing no Microsoft Experience Center One, em Redmond, mostrando que o Serpro mantém discussões paralelas com outros grandes fornecedores de nuvem. Quatro dias depois da visita à AWS, uma numerosa delegação da Amazon esteve na sede do Serpro, em Brasília.
Soberania
A reunião de 28 de setembro teve como pauta oficial “soberania digital, infraestrutura de nuvem e soluções tecnológicas para o setor público”.
Pelo Serpro participaram Mota, Agatte, Wallyson Lemos dos Reis Oliveira, Giordanni Sousa e Paiva e Jhonathan Abreu de Sousa. Pela AWS estavam Stéphane Israël, Rodrigue Vitini, Paulo Cunha, Cristiano Heckert, Ana Paula Bonfim, Renata Leite, Gustavo Rattay, Karlos Correia, Camila Monzani e Nayana Rizzo.
Entre os representantes da AWS estava Stéphane Israël, executivo ligado à estratégia de soberania digital da companhia e à AWS European Sovereign Cloud. A presença de Israël é relevante porque a experiência europeia mostra até onde a Amazon já avançou na construção de uma infraestrutura com maior autonomia dentro de uma determinada jurisdição.
Entretanto, a AWS European Sovereign Cloud é uma arquitetura diferente tanto da Secret Region quanto de uma Dedicated Local Zone. Segundo a Amazon, ela foi criada para atender requisitos europeus de soberania e residência dos dados. A infraestrutura é física e logicamente separada das demais regiões AWS, permanece integralmente dentro da União Europeia e possui sistemas próprios de identidade, faturamento e administração.
Para a discussão brasileira, a característica mais relevante é outra: a AWS afirma que a European Sovereign Cloud foi projetada para continuar funcionando mesmo diante de uma interrupção da comunicação com o restante da infraestrutura global da companhia. A Amazon anunciou ano passado um exercício de resiliência destinado justamente a demonstrar essa capacidade, mantendo temporariamente a infraestrutura europeia desconectada da rede global da AWS.
O modelo europeu não é a solução que aparece formalmente nas agendas do Serpro e não há informação pública de que esteja sendo oferecido ao governo brasileiro. Ele serve, entretanto, como referência tecnológica para uma das exigências descritas por Mota: reduzir dependências externas sem interromper a operação.
A comparação também ajuda a organizar as três tecnologias que aparecem em torno da discussão. A AWS Secret Region contextualiza a referência de Mota ao Pentágono e mostra o grau de proteção de uma infraestrutura utilizada para informações militares classificadas.
A AWS Dedicated Local Zone é a tecnologia que efetivamente aparece nas agendas oficiais das negociações entre Serpro e AWS no Brasil. E a AWS European Sovereign Cloud mostra que a Amazon já desenvolveu uma arquitetura na qual a autonomia operacional dentro de uma jurisdição é um requisito explícito. São modelos distintos e não há indicação pública de que qualquer um deles será simplesmente reproduzido no Brasil.
Concorrentes
A negociação com a AWS ocorre enquanto outros fornecedores avançam na Nuvem de Governo. Segundo Mota, a Huawei já opera no Serpro sem a conexão externa que ele identificou na configuração da AWS. O presidente afirma ainda que a equipe brasileira consegue realizar determinadas atualizações sem participação direta da companhia chinesa. A extensão dessa autonomia ainda precisa ser confirmada pela Huawei.
A Google também estaria testando uma arquitetura isolada no Serpro e, segundo Mota, pretende entregar o ambiente com o console localizado dentro da infraestrutura brasileira. Mota afirma ainda que o Serpro utiliza Kubernetes e sua plataforma Estaleiro para reduzir a dependência dos diferentes provedores e facilitar a movimentação das aplicações entre ambientes de nuvem.
Para a AWS, o presidente do Serpro trabalha com 2027 como horizonte. “E a AWS? A AWS é ano que vem”, respondeu. Questionado se seria no modelo exigido pela estatal, confirmou: “No modelo que a gente está pedindo, sim. Que é exatamente o modelo Pentágono.”
A negociação chega, assim, a uma etapa em que o Serpro já tem uma tecnologia concreta em discussão, a Dedicated Local Zone, e uma exigência declarada: obter da AWS maior controle local e um grau de isolamento próximo ao encontrado em soluções que a companhia fornece ao governo americano.
O ponto ainda em aberto é a arquitetura final que a AWS apresentará para atender a essa exigência e até onde a multinacional aceitará transferir para o ambiente brasileiro funções críticas de administração, controle e atualização da nuvem.