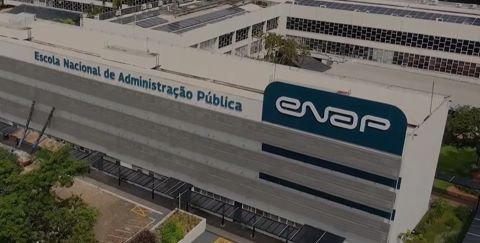
A Escola Nacional de Administração Pública (Enap) decidiu separar a cibersegurança da área responsável pela infraestrutura tecnológica e dar estrutura própria à proteção de dados e à segurança digital. A mudança faz parte do novo Regimento Interno da Escola e ocorre no momento em que o Tribunal de Contas da União (TCU) aponta deficiências na proteção cibernética dos órgãos federais e cobra maior capacidade do governo para enfrentar ataques. O novo Regimento Interno foi aprovado pela Portaria Enap nº 99, publicada nesta sexta-feira, 23, no Diário Oficial da União
O Capital Digital revelou recentemente o conteúdo do relatório do TCU que apontou alto risco cibernético na administração pública federal. O levantamento mostrou que nenhuma das 239 organizações avaliadas havia implementado integralmente as 56 medidas básicas de segurança examinadas pelo Tribunal. Problemas de pessoal, dificuldades para comprovar a efetividade dos controles e falhas na própria governança aparecem entre os principais pontos levantados pela fiscalização.
Não há indicação de que a mudança feita pela Enap seja uma resposta direta ao relatório do TCU. Mas o novo organograma mexe justamente em uma das questões que aparecem no diagnóstico do Tribunal: a necessidade de dar estrutura, responsabilidades e capacidade operacional às áreas encarregadas da segurança da informação.
A mudança também não significa que a Enap não tivesse uma área responsável pelo assunto. Até agora, cibersegurança dividia espaço com infraestrutura e serviços tecnológicos dentro da Coordenação de Infraestrutura, Cibersegurança e Serviços de TI (Coinf), subordinada à Coordenação-Geral de Tecnologia da Informação.
O organograma oficial da Enap de 2025 ainda mostra esse desenho: uma única coordenação reunia infraestrutura, cibersegurança e serviços de TI. O novo regimento muda essa lógica. Cibersegurança e proteção de dados passam a ter uma estrutura específica, separada da unidade responsável pela infraestrutura e operação tecnológica.
A diferença vai além do nome. A nova estrutura concentra atribuições como gestão da segurança da informação, monitoramento de eventos, incidentes e vulnerabilidades cibernéticas, análises de riscos e implementação dos requisitos relacionados à privacidade e à proteção de dados pessoais.
Na estrutura anterior, a mesma unidade precisava cuidar simultaneamente da infraestrutura de TI, dos serviços e recursos tecnológicos, do suporte e da segurança da informação. A reorganização, portanto, separa duas funções que até agora estavam reunidas: quem mantém a infraestrutura tecnológica funcionando e quem deve protegê-la contra vulnerabilidades, incidentes e ataques.
Pouco pessoal
A decisão ganha outra dimensão quando confrontada com documentos anteriores da própria Enap. Em estudo técnico elaborado para uma contratação de serviços de segurança, a Escola reconheceu que sua estrutura interna não tinha pessoal suficiente para realizar sozinha o trabalho necessário.
A decisão ganha outra dimensão quando confrontada com documentos anteriores da própria Enap. No Estudo Técnico Preliminar nº 10/2024, elaborado para a contratação de serviços gerenciados de segurança da informação e cibernética, a Escola reconheceu que não dispunha de equipe técnica especializada e suficiente para executar atividades específicas de segurança cibernética.
A limitação de pessoal foi usada como uma das justificativas para buscar no mercado serviços de monitoramento de ataques, gestão de vulnerabilidades, detecção e resposta a incidentes e outras atividades especializadas, algumas delas com operação prevista 24 horas por dia, sete dias por semana.
A criação de uma estrutura separada para cibersegurança resolve, portanto, uma questão de organização administrativa. Mas não responde, por si só, ao problema que a própria Escola já havia identificado: a disponibilidade de pessoal especializado para executar essas atribuições.
Alerta do TCU
É justamente essa diferença entre possuir uma estrutura formal e ter capacidade efetiva de proteger sistemas que aparece no monitoramento do TCU divulgado pelo Capital Digital.
No Acórdão 2.829/2026, aprovado pelo Plenário em 14 de outubro, o Tribunal acompanhou as providências tomadas depois de uma auditoria realizada em 2024 sobre os controles de cibersegurança das organizações integrantes do Sistema de Administração dos Recursos de Tecnologia da Informação (Sisp).
O Tribunal identificou avanços, principalmente após a implantação da versão 2.0 do Programa de Privacidade e Segurança da Informação (PPSI), coordenado pela Secretaria de Governo Digital do Ministério da Gestão e da Inovação em Serviços Públicos.
Os números, porém, continuam mostrando vulnerabilidades. Das 239 organizações que responderam à avaliação, nenhuma havia implementado integralmente as 56 medidas básicas de segurança cibernética analisadas pelo TCU. Essas medidas formam o chamado IG1 e representam controles considerados essenciais para reduzir a exposição aos ataques mais comuns.
Houve melhora em relação ao levantamento anterior. O número de organizações que declararam ter implementado mais de 90% das medidas passou de duas para 12, enquanto a quantidade das que permaneciam abaixo de 40% caiu de 166 para 123. Ainda assim, mais da metade das organizações avaliadas permanecia abaixo de 40% dos controles básicos.
Um dos problemas identificados pelo Tribunal é justamente a falta de profissionais de tecnologia. A carência e a alta rotatividade de pessoal prejudicam a continuidade das ações de segurança e a manutenção dos controles. O ingresso de novos profissionais, segundo o monitoramento, ainda não foi suficiente para atender à demanda existente.
O problema alcança a própria governança. Quinze organizações do Sisp ainda não tinham designado formalmente um gestor de segurança da informação. O TCU encontrou também dificuldades para comprovar se os controles que os órgãos afirmam possuir estão realmente funcionando. Parte significativa da avaliação ainda depende de informações prestadas pelas próprias organizações, nem sempre acompanhadas de evidências capazes de comprovar a implementação das medidas.
A Secretaria de Governo Digital pretende começar a exigir evidências documentais para determinados controles a partir do ciclo de avaliação de 2027.
Também houve problemas no cumprimento das obrigações do programa. Nos ciclos examinados pelo Tribunal eram esperadas 743 entregas de diagnósticos e planos de ação. Quarenta e cinco não foram apresentadas. O TCU considerou a situação suficientemente relevante para propor a abertura de processo separado destinado a analisar individualmente a responsabilidade da alta administração dos órgãos que deixaram de fazer as entregas exigidas.
Mais dados
A mudança da Enap ganha importância adicional porque a Escola está ampliando simultaneamente sua atuação em inteligência artificial, ciência de dados e serviços digitais.
O novo regimento reorganiza o GNova LIIA, laboratório de inteligência artificial que já desenvolve projetos para órgãos federais, fortalece a área de ciência de dados e reformula as estruturas responsáveis por sistemas, produtos digitais, infraestrutura e governança de TI.
Quanto mais sistemas, aplicações, bancos de dados, serviços em nuvem e projetos de inteligência artificial entram em operação, maior também é a superfície tecnológica que precisa ser protegida. O crescimento dessas atividades amplia tanto as possibilidades de utilização de dados quanto os pontos que precisam ser monitorados contra ataques, vazamentos e acessos indevidos.
A Enap já vinha tomando medidas nessa direção antes da mudança do organograma. Em junho deste ano, a Escola editou norma estabelecendo procedimentos relacionados à comunicação de incidentes de segurança, proteção de dados pessoais e registro do compartilhamento de informações com terceiros.
Agora, ao separar institucionalmente cibersegurança e proteção de dados da infraestrutura tecnológica, a Escola deixa mais claro quem deve cuidar de incidentes, vulnerabilidades, riscos e privacidade.
O novo organograma, porém, resolve apenas uma parte da equação. A questão passa a ser saber se a nova Coordenação de Cibersegurança e Proteção de Dados receberá servidores, especialistas e recursos compatíveis com suas responsabilidades ou continuará dependendo fortemente da contratação de serviços especializados.