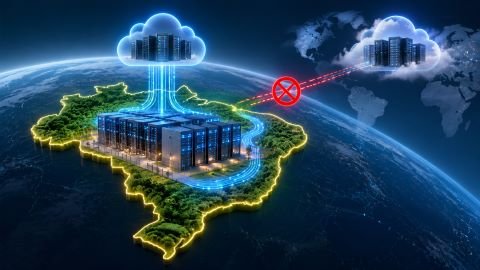
O Ministério das Mulheres adotou uma regra mais restritiva para o uso de computação em nuvem do que a estabelecida pela Secretaria de Governo Digital (SGD). Enquanto a norma geral do governo determina que os dados sejam armazenados em data centers no Brasil, admitindo seu tratamento no exterior sob determinadas condições, a estratégia do Ministério estabelece como regra que eles sejam armazenados e processados em território nacional.
A diferença aparece na Portaria 133/2026, que instituiu a Estratégia de Uso de Software e de Serviços de Computação em Nuvem do Ministério. O documento, publicado na edição de hoje (19) do Diário Oficial da União, não cria uma política isolada. Ele atende à Portaria SGD/MGI 5.950/2023, que definiu o modelo federal para contratação de software e nuvem e determinou que os órgãos estabelecessem suas próprias estratégias.
Mas o Ministério foi mais restritivo ao adaptar a regra. A Portaria 5.950 determina o armazenamento dos dados no Brasil e admite mseu tratamento fora do país, desde que seja mantida cópia de segurança atualizada em território nacional e atendidos os requisitos previstos pelo governo. Já o Ministério das Mulheres estabeleceu que os dados em nuvem deverão ser “armazenados e processados em data centers localizados em território nacional”. O processamento no exterior é admitido apenas excepcionalmente, mediante justificativa técnica e aprovação da autoridade competente de segurança da informação, além da manutenção do backup no Brasil.
A distinção é relevante porque armazenamento e processamento não são necessariamente realizados no mesmo lugar. Pela estratégia do ministério, a localização da infraestrutura que guarda os dados não é suficiente: passa a importar também onde esses dados são efetivamente processados.
A portaria também restringe o ambiente que pode receber informações mais sensíveis. Dados com restrição legal de acesso ou sigilo previsto em lei deverão ser tratados exclusivamente em nuvem de governo ou privada, mediante autorização do Comitê de Governança Digital e Segurança da Informação. Informações formalmente classificadas em grau de sigilo não poderão ser tratadas em nuvem pública.
Outro ponto da estratégia é a tentativa de reduzir a dependência tecnológica dos fornecedores. Contratações deverão considerar portabilidade de dados, interoperabilidade, padrões abertos e possibilidade de substituição futura da tecnologia. O ministério também admite ambientes multicloud, recomenda preferencialmente modelos híbridos e exige mecanismos que permitam retirar sistemas e dados de um fornecedor e transferi-los para outro ou devolvê-los à infraestrutura própria.
A opção adotada pelo ministério coloca uma questão para a SGD: se a exigência de processamento dos dados dentro do Brasil é apenas uma adaptação possível da política federal ou se representa um grau de restrição que poderá ser adotado também por outros órgãos da administração.
*Com a palavra os prestadores do serviço.